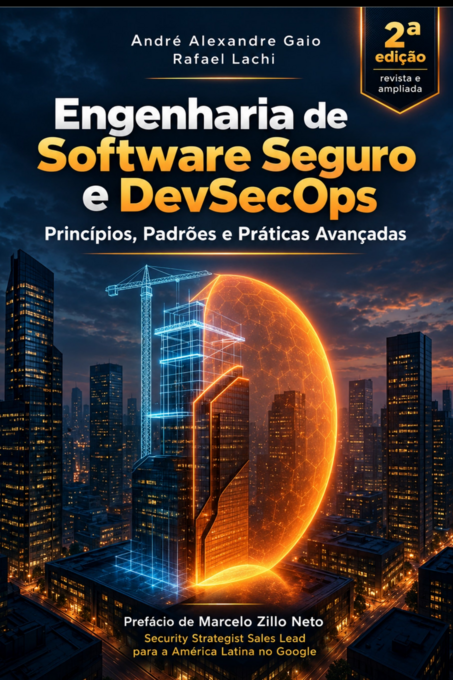
Como desenvolver software na velocidade que o negócio exige e incorporar segurança ao dia a dia de quem constrói? Esta segunda edição de Engenharia de Software Seguro e DevSecOps apresenta a segurança como uma disciplina de engenharia integrada a todo o ciclo de vida do software, da concepção e arquitetura à entrega e operação.
Com mais de 50 anos de experiência combinada em desenvolvimento, infraestrutura e segurança, André Alexandre Gaio e Rafael Lachi conectam fundamentos, padrões e casos reais para mostrar o que fazer, por que fazer e como aplicar segurança no cotidiano das equipes.
A obra percorre requisitos de segurança, modelagem de ameaças, Secure by Design, Zero Trust, testes de segurança e proteção de APIs, com foco na priorização de vulnerabilidades baseada em risco. A cadeia de suprimentos de software ganha destaque, com SBOM, VEX, SLSA, Sigstore e proteção de pipelines de CI/CD.
Esta edição amplia a discussão com o OWASP Top 10 2025, o ASVS 5.0 e os desafios de segurança de aplicações com LLMs, sistemas agênticos e código gerado por IA. Ambientes cloud-native, regulamentação e modelos como NIST SSDF, OWASP SAMM e BSIMM completam a abordagem.
Ao longo do livro, casos reais e as “Histórias do Front” aproximam os conceitos dos desafios de quem desenvolve, opera e protege software. O resultado é uma visão prática que conecta decisões técnicas, cultura, governança e gestão de riscos para ajudar as equipes a entregar software com agilidade, segurança e confiança.
| ISBN | 9786502336045 |
| Número de páginas | 721 |
| Edición | 2 (2026) |
| Formato | 16x23 (160x230) |
| Acabado | Tapa blanda (con solapas) |
| Coloración | Blanco y negro |
| Tipo de papel | Ahuesado 80g |
| Idioma | Portugués |
¿Tienes alguna queja sobre ese libro? Envía un correo electrónico a [email protected]
Haz el inicio de sesión deja tu comentario sobre el libro.